
Altos funcionarios de seguridad nacional de Estados Unidos aseguraron este miércoles ante el Congreso que no encontraron pruebas de que las recientes interrupciones tecnológicas que afectaron a aerolíneas, bancos, servicios de Microsoft y sistemas gubernamentales hayan sido provocadas por ciberataques maliciosos. Aunque descartaron, por el momento, una acción coordinada de actores extranjeros, afirmaron que las agencias federales continúan investigando los incidentes y monitoreando posibles amenazas.
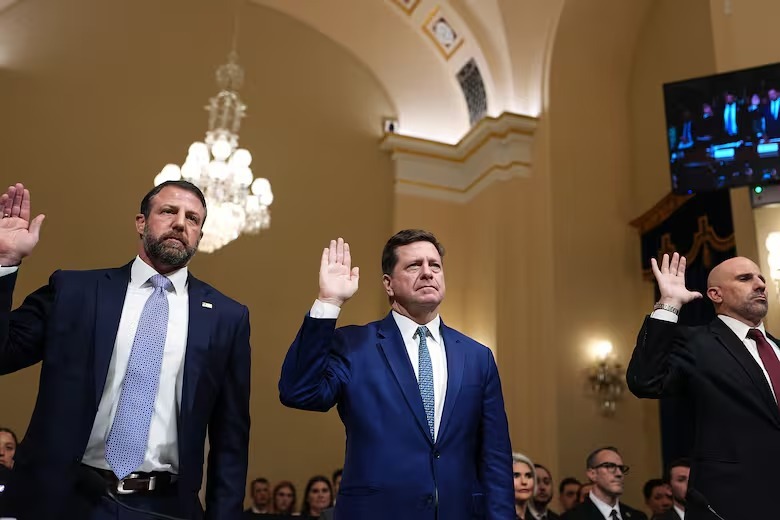
Durante una audiencia del Comité de Seguridad Nacional de la Cámara de Representantes, el secretario de Seguridad Nacional, Markwayne Mullin; el director de Inteligencia Nacional, Jay Clayton, y el subdirector del FBI, Christopher Raia, intentaron llevar tranquilidad frente a la preocupación generada por la seguidilla de fallas informáticas y los reportes sobre posibles ataques iraníes.
«No hemos visto nada que indique que estén relacionados», sostuvo Mullin, quien aseguró que el Departamento de Seguridad Nacional (DHS) mantiene contacto con empresas privadas para revisar los episodios. Más tarde, afirmó estar «98% seguro» de que las interrupciones no fueron consecuencia de actividades maliciosas de adversarios extranjeros, aunque reconoció que nunca había visto tantos cortes en un período tan breve.
En la misma línea, Clayton explicó que las evaluaciones realizadas junto con otras agencias y especialistas del sector privado apuntan a fallas aisladas vinculadas con tareas de mantenimiento y modificaciones técnicas, y no a un ataque coordinado o patrocinado por un Estado. «Se trata de interrupciones del servicio aisladas, asociadas a tareas de mantenimiento y cambios técnicos. No son un ataque coordinado ni patrocinado por el Estado», afirmó.
Raia, por su parte, aseguró que los especialistas del FBI participaron desde el comienzo en el análisis de los incidentes. «Hasta el momento, no existe ningún indicio de actividad cibernética maliciosa relacionada con ninguno de esos incidentes», señaló, aunque aclaró que la investigación continuará junto con socios del sector privado.
Una seguidilla de fallas bajo investigación
Las declaraciones se produjeron después de varios problemas tecnológicos que afectaron servicios esenciales y organismos estratégicos estadounidenses. Entre los episodios más recientes se encuentran la interrupción de operaciones aéreas en todo el país durante varias horas el viernes, las fallas en la red interna de comunicaciones de la Agencia de Seguridad Nacional (NSA), problemas en los servicios de Microsoft y dificultades en los sistemas de United Airlines y de importantes bancos.
La paralización del tráfico aéreo, que se extendió durante unas cuatro horas, provocó complicaciones en los aeropuertos durante el fin de semana y fue la segunda interrupción de este tipo desde los atentados del 11 de septiembre de 2001.
Sobre ese episodio, las autoridades señalaron que el problema se originó en tareas de mantenimiento realizadas por L3Harris Technologies, contratista de telecomunicaciones de la Administración Federal de Aviación (FAA). La empresa trabajaba en una instalación remota para reemplazar antiguas líneas de cobre por conexiones de fibra óptica. Durante el cambio de un enrutador, el dispositivo comenzó a saturar otros equipos y sobrecargó el sistema de comunicaciones.
El representante demócrata Dan Goldman cuestionó, en tanto, las explicaciones oficiales sobre la interrupción que afectó a la NSA y pidió precisiones acerca de si se había originado en actualizaciones internas de software o en una intervención externa. Clayton respondió que no encontraron indicios de interferencia de agentes externos y explicó que los procedimientos habituales de mantenimiento pueden incluir parches de seguridad, actualizaciones de sistemas y reemplazos de hardware que requieren desconexiones y reinicios.
El funcionario también advirtió que el aumento de la capacidad de procesamiento y la sofisticación de las aplicaciones están imponiendo nuevas exigencias a los sistemas tecnológicos gubernamentales, muchos de ellos antiguos.
La preocupación por posibles amenazas iraníes
Durante la audiencia, los legisladores también expresaron inquietud por informes de inteligencia que advertían sobre posibles planes de agentes vinculados a Irán para atacar a altos funcionarios de la administración de Donald Trump. Entre las hipótesis mencionadas figuraban el uso de armas químicas o radiológicas, como una bomba sucia.
El representante republicano Michael Guest preguntó si las autoridades temían que células durmientes iraníes pudieran operar dentro de Estados Unidos. Mullin reconoció que se trata de un escenario preocupante, aunque aseguró que el Gobierno trabaja para identificar y neutralizar posibles amenazas.
«¿Es preocupante? Por supuesto. ¿Lo combatimos y lo erradicamos a diario? Sin duda», respondió el secretario de Seguridad Nacional, quien afirmó que su departamento trabaja junto con los organismos de inteligencia y el Departamento de Justicia para prevenir ataques.
Clayton, por su parte, advirtió sobre los riesgos de la radicalización en línea y la capacidad de las redes extremistas extranjeras para influir en personas que ya residen en territorio estadounidense. Raia aclaró, sin embargo, que la existencia de informes sobre posibles complots no significa necesariamente que sus autores tengan capacidad para concretarlos.
Los funcionarios no confirmaron públicamente que células iraníes estuvieran preparando ataques dentro del país ni que existieran planes en marcha para utilizar armas químicas o radiológicas. Sí aseguraron que las agencias mantienen la vigilancia sobre posibles amenazas provenientes de Irán, tanto dentro como fuera de Estados Unidos.
El debate por las facultades de vigilancia
La audiencia también estuvo atravesada por el pedido del Gobierno para que el Congreso renueve la sección 702 de la Ley de Vigilancia de Inteligencia Extranjera (FISA), una disposición que permite recopilar comunicaciones de personas que no son ciudadanos estadounidenses y se encuentran fuera del país, sin requerir una orden judicial individual tradicional.
Mullin y Clayton defendieron la continuidad de esa herramienta al considerar que resulta fundamental para detectar amenazas externas. El secretario de Seguridad Nacional advirtió que, sin esa facultad, las investigaciones podrían pasar de resolverse en minutos u horas a requerir días o semanas.
Clayton coincidió en que la disposición es «indispensable» para proteger al país y sostuvo que los adversarios extranjeros son cada vez más sofisticados y están más decididos a causar daño. La normativa deberá ser renovada antes de marzo.