
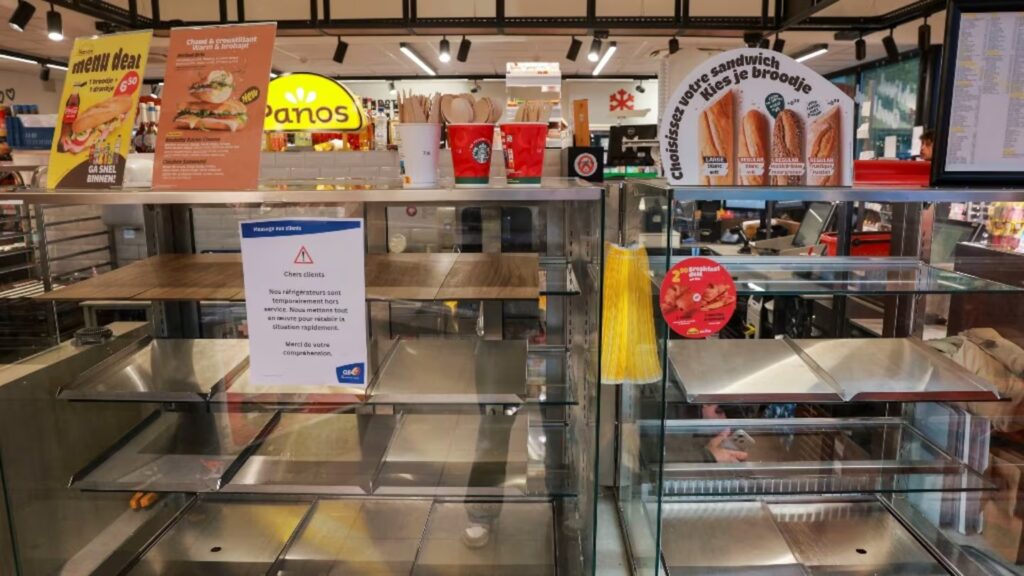
Un nuevo ciberataque contra los sistemas de refrigeración de supermercados encendió las alarmas este lunes en distintos países de Europa. Las anomalías afectaron a establecimientos de Bélgica, Luxemburgo, Suecia, Estonia, Finlandia e Irlanda, donde las temperaturas de cámaras frigoríficas y congeladores fueron alteradas de forma remota. El episodio presenta similitudes con una serie de ataques registrados hace tres semanas en Francia y volvió a poner en evidencia la vulnerabilidad de las infraestructuras conectadas a internet.
En Bélgica, uno de los países más afectados, las cadenas Carrefour, Delhaize, Colruyt, Intermarché y Spar reportaron problemas en sus sistemas de refrigeración. Carrefour informó de inconvenientes en unos 15 de sus 700 establecimientos, mientras que Delhaize, perteneciente al grupo Ahold Delhaize, confirmó que alrededor de 40 tiendas de Bélgica y Luxemburgo sufrieron alteraciones durante la madrugada. La compañía también indicó que cuatro locales luxemburgueses resultaron afectados.
«Es un ciberataque, no hay otra explicación», aseguró Mich Vergauwen, portavoz de Carrefour en Bélgica. Por su parte, la cadena Ikea informó que su tienda de Mons también sufrió una manipulación de los sistemas de frío, que provocó un aumento repentino de la temperatura de los congeladores. Ante la situación, algunos comercios recurrieron a camiones frigoríficos para preservar los alimentos, mientras que otros debieron desechar mercadería por la ruptura de la cadena de frío.
La empresa especializada en refrigeración Sabcobel, proveedora de Delhaize, movilizó técnicos durante la madrugada y detectó una veintena de sistemas afectados. Su director ejecutivo, Stephan Moelans, explicó que los evaporadores habrían sido configurados en modo de descongelación. Además, advirtió que cerca del 10% de las instalaciones que habían comenzado a proteger tras los ataques de octubre todavía no habían sido reparadas.
En Suecia, las cadenas ICA y Coop también registraron inconvenientes. Esta última confirmó que seis de sus aproximadamente 800 establecimientos sufrieron un ciberataque. «El problema ya se ha resuelto y los frigoríficos y congeladores funcionan con normalidad», informó su portavoz, Carlos Cancino, quien señaló que los locales afectados estaban conectados a una red móvil 4G y no al sistema 5G actualizado, una condición que los habría vuelto más vulnerables.
Por su parte, ICA comunicó que un número limitado de sus tiendas había sufrido alteraciones en los sistemas de frío, aunque inicialmente no confirmó que se tratara de un ataque informático. Una de sus sucursales, ubicada en Sjobo, informó que la temperatura de sus equipos había sido elevada de manera remota hasta los 50 grados centígrados. Los establecimientos afectados utilizaban un sistema externo de control de refrigeración suministrado por la compañía danesa Danfoss.
Los incidentes también alcanzaron a Finlandia, Estonia e Irlanda. En el primero de esos países, se detectaron temperaturas irregulares en algunos pequeños supermercados de la cadena Kesko. Roni Kokkola, especialista en seguridad de la información del Centro Nacional de Ciberseguridad finlandés, no descartó una interferencia informática y advirtió que el fenómeno podría extenderse a otros países europeos.
En Estonia, al menos un supermercado sufrió una manipulación remota que elevó la temperatura de sus equipos hasta los 50 grados, según informó la radiotelevisión pública ERR. Jann Mutso, director de Kitman Coldtech, señaló que los sistemas afectados eran modelos antiguos suministrados por Danfoss y que el procedimiento utilizado era similar al de los ataques registrados en Francia.
En tanto, 13 establecimientos de la cadena SuperValu, en Irlanda, debieron retirar de la venta productos refrigerados y congelados tras un incidente informático, confirmó la compañía propietaria, Musgrave.
El antecedente en Francia
Los nuevos episodios se producen apenas tres semanas después de una serie de ataques registrados el 12 de octubre en Francia, donde cientos de sistemas de refrigeración de supermercados fueron manipulados de forma remota. En aquella oportunidad, las cadenas afectadas debieron desechar grandes cantidades de alimentos por el aumento de las temperaturas, lo que también generó preocupación por la seguridad alimentaria.
Las investigaciones apuntaron a la intervención de piratas informáticos que habrían tomado el control de los sistemas de refrigeración y programado los equipos para descongelar los productos. Los ataques también tuvieron repercusiones en Bélgica y Países Bajos. Hasta el momento, ningún grupo reivindicó la autoría de los incidentes ni se identificó públicamente a los responsables.
Las vulnerabilidades de los sistemas
La sucesión de episodios puso el foco en los riesgos de la digitalización de equipos tradicionales, como refrigeradores industriales, sistemas de calefacción, cámaras de seguridad y redes de alarma. Estos dispositivos, que antes funcionaban principalmente de manera mecánica, ahora suelen estar conectados a internet y pueden monitorearse y controlarse a distancia.
El director del Centro Nacional de Ciberseguridad de Suecia, John Billow, confirmó que las autoridades investigan los incidentes y advirtió que en las últimas semanas detectaron numerosos dispositivos de tecnología operativa expuestos a internet y sin las actualizaciones de seguridad necesarias.
«En las últimas semanas hemos identificado que tenemos bastantes dispositivos de tecnología operativa expuestos en Suecia, y hemos dejado claro que es necesario actualizarlos o emparcharlos», señaló.
La posibilidad de controlar estos sistemas de manera remota facilita su funcionamiento, pero también amplía las oportunidades de los ciberdelincuentes para explotar vulnerabilidades de seguridad. Mientras continúan las investigaciones en distintos países, las autoridades buscan determinar si los ataques forman parte de una campaña coordinada contra el sector minorista europeo.