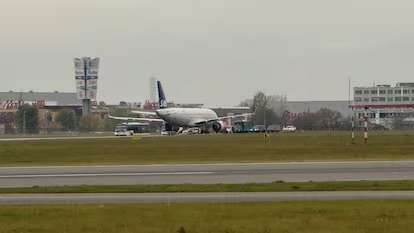
Una serie de falsas amenazas de bomba en seis vuelos comerciales encendió las alarmas en distintos países de Europa, donde se activaron protocolos de emergencia, se realizaron aterrizajes y desvíos de aeronaves y se movilizaron fuerzas de seguridad. Los episodios, registrados en paralelo con una ola de ciberataques contra supermercados, llevaron a la Comisión Europea a convocar a Europol y a organismos de ciberseguridad para coordinar una respuesta e investigar una posible operación conjunta.
Uno de los incidentes más importantes ocurrió en Polonia, donde un Boeing 737 MAX de la aerolínea LOT que había partido desde Londres con destino al aeropuerto Chopin de Varsovia debió ser desviado al aeródromo de Modlin. La aeronave transportaba a 181 personas y aterrizó a las 10.01, hora local, luego de que se recibiera una alerta por una amenaza de bomba.
Tras el descenso, el avión fue trasladado a un sector especialmente designado para su inspección por parte de los equipos de seguridad y desactivación de explosivos. La situación obligó a cerrar temporalmente el aeropuerto de Modlin.
Otro vuelo con destino a Varsovia, operado por la compañía SAS y procedente de Copenhague, también recibió una amenaza. En este caso, la aeronave aterrizó con normalidad en el aeropuerto Chopin a las 9.28, hora local, y los pasajeros pudieron desembarcar. La aerolínea confirmó la recepción de la alerta y comunicó que entregó toda la información a la Policía.
En España, un avión de Ryanair procedente de Mánchester y con destino al aeropuerto de la Región de Murcia también recibió una amenaza de bomba. La aeronave aterrizó a las 10.50, hora local, con 114 pasajeros y siete tripulantes a bordo. Tras el descenso, se activó un amplio operativo con efectivos de la Policía Nacional, servicios de emergencia y especialistas en desactivación de explosivos (TEDAX), que inspeccionaron el avión mientras los pasajeros atravesaban los controles de seguridad correspondientes.
A estos episodios se sumó una alerta en Bulgaria, donde un avión procedente de Israel realizó un aterrizaje de emergencia en Sofía tras recibir una amenaza de bomba por correo electrónico. La aeronave fue conducida a una zona de estacionamiento alejada de la terminal y de otros aviones para ser inspeccionada.
El secretario jefe del Ministerio del Interior búlgaro, Lyubomir Nikolov, informó que se reforzaron las medidas de seguridad en los aeropuertos y aclaró que, hasta el momento, no existían indicios de acciones terroristas específicas.
También se registraron desvíos en otros servicios de Ryanair, entre ellos un vuelo entre Mánchester y Murcia y dos servicios con destino a Roma procedentes de Lisboa y Dublín. Este último fue escoltado por cazas italianos. A la lista se sumó un vuelo de Wizz Air entre Bérgamo y Sofía.
Las inspecciones realizadas en las aeronaves no encontraron explosivos ni secuestradores. Sin embargo, la concentración de las alertas en un período reducido despertó sospechas sobre una posible operación deliberada y coordinada, según analistas citados por el diario Financial Times.
En paralelo, una ola de ciberataques afectó a supermercados de al menos nueve países de la Unión Europea, entre ellos Alemania, Italia y Portugal. Los ataques alteraron los sistemas de supervisión remota de frigoríficos y congeladores industriales, lo que permitió elevar las temperaturas hasta los 50 grados en algunos establecimientos y comprometer la conservación de los alimentos.
Según una investigación de la firma de ciberseguridad Forescout, existen unos 13.000 servicios de refrigeración accesibles a través de internet en 99 países. Además, el 80% de los equipos analizados de la compañía Danfoss operaba con firmware desactualizado tras un ataque registrado en Francia el pasado 12 de octubre.
Las autoridades señalaron que los establecimientos de los países que no resultaron afectados contaban, en su mayoría, con sistemas de control manual que no estaban conectados a redes de monitoreo remoto. El comisario europeo de Agricultura y Alimentación, Christophe Hansen, calificó los incidentes como un «intento deliberado de alterar las cadenas de suministro alimentario europeas y erosionar la confianza de los ciudadanos» y los enmarcó dentro de la denominada guerra híbrida.
Ante la gravedad de los hechos, el Gobierno italiano movilizó a sus servicios de inteligencia para investigar el sabotaje contra las cadenas de refrigeración. Por su parte, la Comisión Europea convocó a Europol y a las autoridades de ciberseguridad para determinar si existe un origen común entre las amenazas contra los vuelos comerciales y los ataques informáticos a los supermercados.
Aunque Bruselas todavía no identificó formalmente a los responsables, diplomáticos europeos comenzaron a señalar a Rusia como posible involucrada, según trascendió bajo condición de anonimato. Las investigaciones continúan para establecer el origen de los incidentes y determinar si forman parte de una misma estrategia de desestabilización.