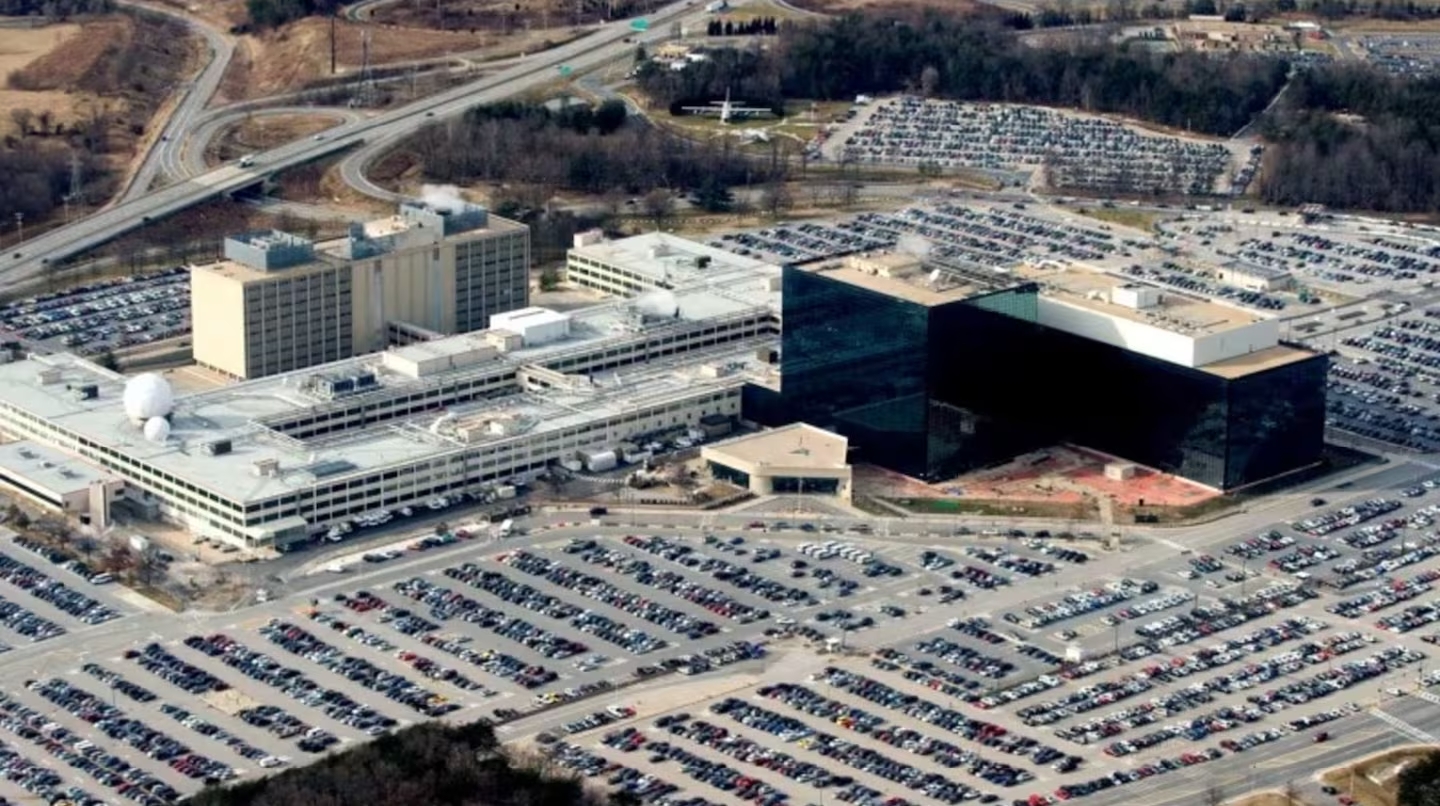
La red de comunicaciones internas de la Agencia de Seguridad Nacional de Estados Unidos (NSA, por sus siglas en inglés), utilizada para intercambiar información altamente clasificada, quedó fuera de servicio este martes. El incidente se conoció en medio de una seguidilla de fallas tecnológicas que afectaron a distintos sectores del país y de un ciberataque que alcanzó a casi 180 sitios web de empresas y organizaciones de todo el mundo.
Según informó la cadena CNN, seis personas familiarizadas con el asunto confirmaron la interrupción del sistema, denominado NSANet, que permite a los empleados de la agencia compartir información sensible. Hasta el momento, no hay indicios de que la caída haya sido provocada por un ataque informático, aunque las autoridades trabajan para determinar el alcance del problema y sus posibles causas.
Mientras avanza la investigación, la NSA implementó un sistema de llegadas escalonadas para organizar el ingreso de su personal. Por su parte, la portavoz de la Casa Blanca, Lauren Bis, descartó que exista una situación de emergencia. “No observamos indicios de que se trate de un ciberataque”, declaró en la cadena Newsmax. Además, aseguró que no hay “ninguna crisis” que deba preocupar a los estadounidenses.
La interrupción tampoco comprometería la capacidad de la agencia para transmitir información de inteligencia urgente al presidente Donald Trump, quien se encuentra de gira por Asia. Un funcionario estadounidense en actividad y otro retirado explicaron que el Gobierno dispone de múltiples sistemas redundantes y redes de respaldo para mantener comunicaciones seguras con el mandatario mientras viaja a bordo del Air Force One.
Trump se encuentra actualmente en Filipinas y tiene previsto trasladarse este miércoles a China, donde mantendrá conversaciones con el presidente chino, Xi Jinping, y el mandatario ruso, Vladímir Putin. Asimismo, fuentes citadas por CNN indicaron que la alianza de inteligencia Five Eyes, integrada por Estados Unidos, Reino Unido, Canadá, Australia y Nueva Zelanda, no sufrió alteraciones a raíz de la caída de NSANet.
Un ciberataque alcanzó a 178 empresas
En paralelo a los problemas registrados en los sistemas estadounidenses, investigadores en ciberseguridad detectaron un ataque informático que comprometió 188 archivos utilizados por 178 organizaciones de distintos países. Entre los sitios afectados figuran los de medios de comunicación, bancos y compañías tecnológicas reconocidas, como CNN, Fox News, BBC, Zoom, HSBC, Salesforce, IKEA, Equifax, GitLab y Air France.
La campaña aprovechó una vulnerabilidad en Optimizely, una plataforma externa que las empresas utilizan para realizar pruebas, modificar sus páginas web y personalizar la experiencia de navegación de los usuarios. A través de una falla en el proceso de registro de cuentas de su servicio Experimentation, los atacantes consiguieron insertar código JavaScript malicioso en proyectos de algunos clientes.
El investigador de seguridad Scott Helme, de Report URI, identificó los archivos comprometidos tras analizar 1.611 scripts de la plataforma. El riesgo radicaba en que las páginas afectadas cargaban esos archivos desde los servidores legítimos de Optimizely, por lo que el código malicioso podía llegar a los visitantes sin que estos ingresaran a un sitio aparentemente sospechoso.
El objetivo de los atacantes era robar información financiera, apropiarse de criptomonedas y explotar vulnerabilidades en dispositivos Apple, especialmente iPhones y iPads con versiones desactualizadas de iOS.
Entre las herramientas utilizadas había mecanismos para capturar números de tarjetas de crédito, fechas de vencimiento y códigos de seguridad ingresados en formularios de pago. También podían recopilar cookies de navegación, tomar capturas de pantalla y reemplazar direcciones de billeteras digitales para desviar transferencias de criptomonedas hacia cuentas controladas por los hackers.
De acuerdo con los investigadores, las billeteras vinculadas a los atacantes recibieron alrededor de 7.000 dólares en criptomonedas durante el período analizado. Sin embargo, todavía no se pudo establecer cuánto dinero consiguieron robar efectivamente ni cuántos datos personales y financieros quedaron expuestos.
Tras detectar el incidente, varias compañías adoptaron medidas preventivas. Salesforce desactivó los scripts de Optimizely en sus entornos de prueba y producción, mientras que Equifax dejó de utilizar la plataforma y afirmó que no había encontrado evidencias de que sus propios sistemas hubieran sido comprometidos.
Por su parte, Optimizely confirmó el problema y aseguró que bloqueó la vía vulnerable, eliminó el código malicioso de los proyectos afectados y revocó sesiones y permisos de acceso. Además, indicó que notificó directamente a los clientes involucrados.
Los especialistas recomendaron a los usuarios revisar sus movimientos bancarios, controlar los resúmenes de las tarjetas y comunicarse con las entidades emisoras ante cualquier operación sospechosa. También aconsejaron verificar las direcciones de destino de las transferencias de criptomonedas y mantener actualizados los sistemas operativos de celulares y tabletas.
Aeropuertos, bancos y plataformas digitales también registraron problemas
La caída de NSANet se produjo después de una serie de interrupciones que afectaron a servicios esenciales en Estados Unidos y a plataformas utilizadas por millones de personas en todo el mundo.
El viernes pasado, una falla en los sistemas de comunicaciones y radares de la Administración Federal de Aviación (FAA) obligó a suspender durante varias horas las salidas de vuelos en todo el país. El problema provocó demoras y cancelaciones de miles de servicios y fue atribuido por el organismo a un único enrutador ubicado en Arkansas.
A esto se sumaron inconvenientes en los servicios de Microsoft, que dejaron a usuarios de distintos países sin acceso al correo electrónico Outlook y a las reuniones virtuales de Teams. También se registraron dificultades en entidades bancarias, entre ellas Chase Bank, cuyos clientes denunciaron problemas para ingresar a sus cuentas en línea. United Airlines, por su parte, reportó una interrupción generalizada de sus sistemas que afectó vuelos programados en todo el territorio estadounidense.
En medio de la sucesión de incidentes, Trump minimizó la situación y descartó estar preocupado por las fallas tecnológicas. Durante su estadía en Manila, al ser consultado sobre los problemas que afectaron a aeropuertos, aerolíneas, bancos y plataformas digitales, respondió: “No pasa nada. Así es la vida. Cuando eres grande, poderoso y tienes todo el dinero, ocurren cosas así”.
Hasta ahora, no existen pruebas que permitan vincular las distintas interrupciones con un ataque informático coordinado. No obstante, la acumulación de incidentes volvió a poner en discusión la vulnerabilidad de las infraestructuras tecnológicas y los riesgos que una falla puede representar para servicios esenciales y la seguridad nacional.
La NSA ya había sufrido un episodio similar en el pasado: en 2000, una falla técnica dejó sus sistemas informáticos fuera de servicio durante casi tres días e interrumpió el procesamiento de inteligencia en su sede de Fort Meade, en Maryland.
Por otra parte, la Agencia Federal para el Manejo de Emergencias (FEMA) tenía previsto realizar este martes una prueba nacional del sistema de alertas oficiales, mediante transmisiones de radio y televisión.
El ejercicio, el primero de alcance nacional desde 2023, busca comprobar los procedimientos de comunicación ante emergencias y no está relacionado con los problemas tecnológicos registrados en los últimos días.
Miles de usuarios reportaron fallas en bancos de EE.UU. y en United Airlines